Безопасность OEM/ODM-компьютера нельзя свести к слову «защищённый» в коммерческом предложении. Для дистрибьютора, корпоративного ИТ-поставщика и интегратора это управляемая версия устройства: с понятными настройками UEFI, способом регистрации в системе управления, согласованным образом ОС, правилами доступа к данным и проверяемым процессом изменений.
Краткий ответ: сначала опишите модель угроз и рабочие роли, затем разделите требования на аппаратно-микропрограммный, операционный, сетевой и сервисный уровни. Зафиксируйте, какие функции обязательны, какие зависят от выбранной модели или ОС, кто ими управляет и каким тестом подтверждается результат. Проверяйте не обещание «enterprise security», а воспроизводимую связку устройства, версии прошивки, образа, политик, регистрации и протокола приёмки.
Эта статья помогает подготовить проверяемый раздел RFQ для ноутбуков, мини-ПК, моноблоков и планшетов. Она дополняет руководство по системному образу OEM/ODM, чек-лист совместимости периферии и проверку образца. Конкретные функции и юридические обязанности всегда подтверждайте для выбранной модели, операционной системы, рынка и вашей ИТ-политики.
Начните с модели угроз и рабочих ролей
Требование «нужна высокая безопасность» не позволяет сравнить предложения поставщиков. Сначала опишите, что именно вы защищаете, от кого и в какой момент жизненного цикла устройства. Для общего офисного ноутбука набор рисков будет отличаться от терминала в рознице, учебного комплекта, компьютера за монитором или устройства, которое периодически работает вне корпоративной сети.
Зафиксируйте в исходном брифе:
- какие данные обрабатываются на устройстве и можно ли хранить их локально;
- какие роли используют компьютер: сотрудник, администратор, оператор, техник или временный пользователь;
- что происходит при утере, передаче другому сотруднику, возврате и ремонте;
- какие сети, VPN, периферия и внешние накопители разрешены;
- какие действия должны выполняться без постоянных прав администратора;
- какие журналы, события и сроки реакции требуются вашей ИТ-службе;
- какие страны, языки, правила конфиденциальности и локальные политики применяются.
Разделяйте обязательный контроль, допустимый вариант и вопрос для подтверждения. Например, «устройство должно поддерживать аппаратный корень доверия» полезнее, чем «нужен защищённый ноутбук». Сразу укажите, кто утверждает исключение и как оно документируется. Модель угроз не является сертификатом и не заменяет оценку вашей службы безопасности, но делает предложения поставщиков сопоставимыми.
Превратите пожелания в четыре слоя требований
Удобно вести RFQ и протокол образца по четырём слоям. Это предотвращает ситуацию, когда поставщик подтверждает отдельную функцию, но не может воспроизвести весь процесс развёртывания.
| Слой | Что определить | Чем проверить |
|---|---|---|
| Аппаратный и UEFI | TPM, Secure Boot, режим загрузки, пароль администратора, доступ к портам и обновлению прошивки | Фото или запись версии, чтение настроек на образце, повторный запуск после изменения политики |
| ОС и данные | поддерживаемая редакция ОС, шифрование, учётная запись, права, восстановление и удаление данных | Чистый запуск, вход тестовой ролью, проверка политики, восстановление и повторная проверка |
| Сеть и периферия | разрешённые интерфейсы, Wi-Fi/Bluetooth, док-станция, USB-накопители, дисплеи и сетевые профили | Матрица сценариев, холодный запуск, сон, подключение и отключение устройств |
| Операции и сервис | регистрация, выдача, смена владельца, ремонт, возврат, отзыв доступа и контроль версии | Пробный поток от распаковки до списания, журнал исключений и запись выпуска |
У каждой строки должны быть владелец, приоритет, источник требования, метод проверки и ожидаемая запись. Не смешивайте способность железа с функцией вашей службы управления устройствами: наличие TPM не означает, что регистрация, ключи, политики и восстановление уже настроены. Точно так же «поддерживает шифрование» не описывает, кто создаёт ключ, где он хранится и что происходит при ремонте накопителя.
Проверьте UEFI, TPM и цепочку загрузки до заказа образца
Аппаратно-микропрограммный слой нужно проверять до согласования системного образа. Запросите у поставщика точную платформу и ревизию, версию UEFI на образце, доступные режимы Secure Boot, наличие TPM и процедуру безопасного обновления прошивки. В обзоре TPM от Microsoft описано назначение доверенного платформенного модуля; это справочный материал, а не подтверждение поддержки конкретной конфигурации.
В протокол образца включите:
- чтение версии UEFI и идентичности платы без публикации серийного номера;
- проверку текущего состояния Secure Boot и сценария загрузки с согласованного носителя;
- проверку наличия TPM и того, как ОС видит модуль после чистой установки;
- проверку роли пароля администратора UEFI, запрета изменения загрузки и порядка сброса;
- проверку процедуры обновления прошивки, отката и записи версии после обновления;
- проверку того, что открытые порты и внешние устройства не обходят согласованную политику.
Не просите генерировать скриншоты с выдуманными значениями. Зафиксируйте, какие поля увидел проверяющий, в какой версии прошивки и каким способом. Рекомендации Microsoft по Secure Boot для OEM помогают отделить настройку цепочки доверия от маркетингового описания. Если какая-либо функция зависит от процессора, платы, редакции ОС или региона, оставьте её в списке подтверждения до получения точного образца.
Определите жизненный цикл учётной записи и регистрации
Даже корректная конфигурация UEFI не отвечает на вопрос, как устройство попадёт к пользователю. В RFQ опишите путь от распаковки до возврата: кто получает устройство, какая роль выполняет первый запуск, когда применяются политики, что происходит без доступа к сети и как отзывается доступ при смене владельца.
Уточните у ИТ-команды и поставщика:
- кто отвечает за регистрацию устройства в вашей системе управления;
- какие идентификаторы нужны для импорта, а какие нельзя печатать на внешней упаковке;
- как отделяется тестовая среда от рабочей и как удаляется тестовая учётная запись;
- какие локальные администраторы разрешены на время диагностики;
- как выполняются блокировка, удалённое стирание, повторная выдача и возврат;
- как ремонтная организация получает минимально необходимый доступ;
- какие журналы нужны для расследования, но не должны содержать лишние персональные данные.
Сервисы вроде Windows Autopilot имеют собственные предпосылки и процессы; официальный обзор Microsoft Autopilot следует использовать для планирования потока, а не как обещание, что любой компьютер автоматически совместим. Отдельно согласуйте, кто загружает сведения об устройстве, кто управляет лицензиями и кто отвечает за ошибки регистрации. Поставщик может подготовить аппаратную версию и чистый запуск, но политика доступа и аренда вашей службы остаются зонами ответственности проекта.
Свяжите системный образ с политиками и восстановлением
Безопасный образ - это не набор приложений и не обещание «Windows предустановлена». Он должен иметь владельца версии, список разрешённых компонентов, правила обновления, способ восстановления и критерий удаления временных данных. Подробный процесс фиксации версии описан в руководстве по системному образу OEM/ODM; в контексте безопасности добавьте к нему контроль доступа и журнал изменений.
В чек-листе образа укажите:
- редакцию и язык ОС, часовой пояс и региональные параметры;
- применяемые политики входа, блокировки экрана, прав администратора и внешних носителей;
- статус шифрования и безопасный способ передачи или восстановления ключей;
- источники драйверов и обновлений, включая владельца проверки совместимости;
- отсутствие тестовых пользователей, временных паролей и служебных файлов;
- процедуру восстановления до утверждённой версии и очистки устройства перед новой выдачей;
- запись хэша, номера версии или другого внутреннего идентификатора, если это допускает ваша политика.
Не публикуйте секреты в RFQ и не просите поставщика помещать ключи в скриншоты. Для каждой политики укажите ожидаемое состояние и способ проверки на образце. После восстановления повторите проверки UEFI, шифрования, входа и сетевых ограничений, потому что восстановление может изменить состояние устройства.
Ограничьте сеть, периферию и доступ администратора
Безопасность часто ломается на стыке устройства и окружения. Поэтому матрица должна описывать не только ноутбук или мини-ПК, но и док-станцию, монитор, USB-устройства, сеть, Bluetooth, камеры, аудио и внешний накопитель. Используйте руководство по совместимости периферии как основу, а к каждой комбинации добавьте разрешённый режим, владельца и последствия отказа.
Проверьте четыре практических сценария:
- холодный запуск без внешнего накопителя и затем запуск с разрешённой периферией;
- подключение и отключение док-станции, дисплея, сети и USB-устройства после входа;
- переход в сон, пробуждение и смена сетевого профиля без обхода политики;
- диагностика с минимальной ролью техника и возврат к обычной роли пользователя.
Не превращайте список запретов в неподдерживаемое обещание. Если проект допускает личную периферию или самостоятельную установку ПО, запишите границу ответственности и процесс исключения. При необходимости добавьте отдельную строку для удалённой поддержки, потому что открытый сервисный канал меняет модель угроз даже при неизменном железе.
Составьте тесты приёмки и запись выпуска
До серийного заказа свяжите каждое обязательное требование с наблюдаемым результатом. Приёмка не должна утверждать «безопасность в целом»: она должна показать, что конкретная версия устройства, прошивки, образа и политик прошла согласованные проверки. NIST SP 800-53 Rev. 5 можно использовать как справочную структуру контролей, но она не заменяет вашу оценку риска и не является сертификатом GetMi или выбранной модели.
Минимальная запись выпуска может содержать:
- идентификатор модели, аппаратную ревизию и версию UEFI;
- версию образа ОС, дату подготовки и ответственного владельца;
- состояние TPM, Secure Boot, шифрования, учётных записей и сетевых ограничений;
- список подключённой периферии и результаты ключевых сценариев;
- перечень отклонений, временных исключений и решений по ним;
- дату повторной проверки, ссылку на закрывающий документ и статус выпуска.
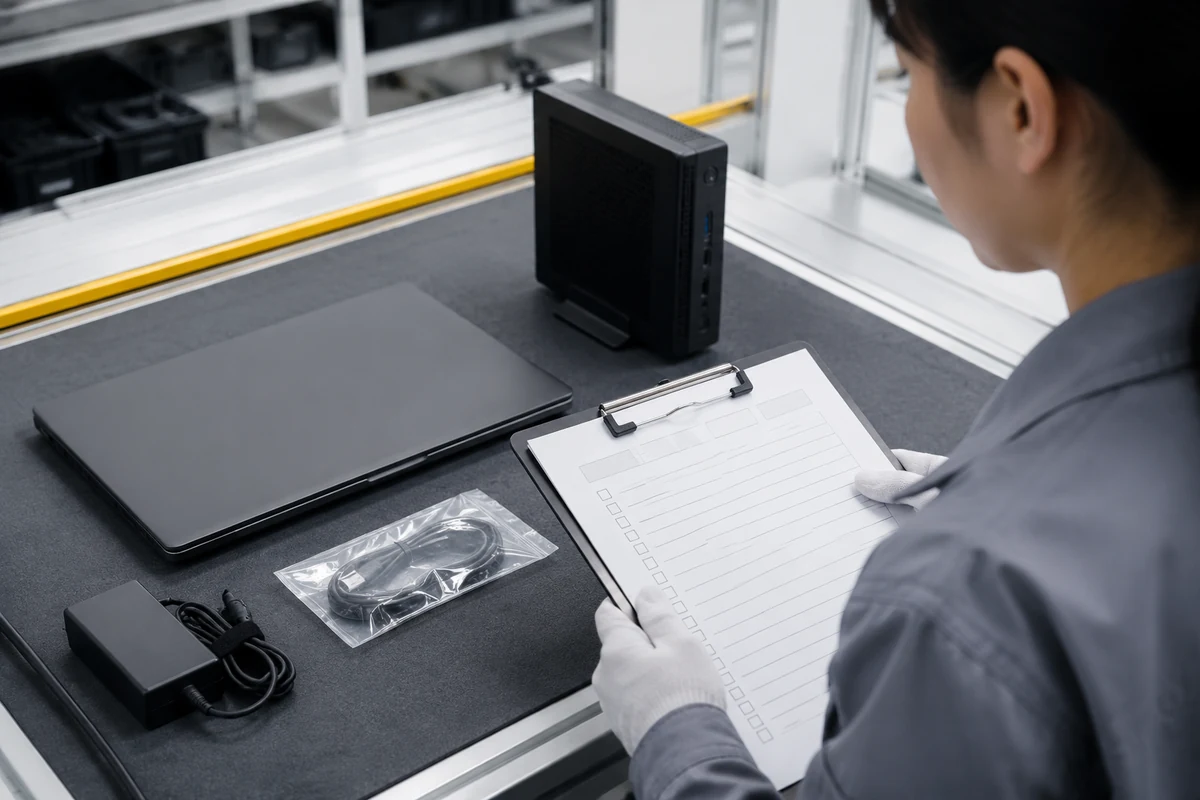
Не подменяйте журнал выпуска рекламной фотографией. Укажите, какие результаты были проверены на одном образце, какие повторены на выбранной подвыборке и какие пункты остаются задачей вашей ИТ-службы. Если требования меняются, создайте новую версию спецификации и повторите затронутые тесты.
Запланируйте изменения, ремонт и конец жизненного цикла
После выпуска меняются драйверы, прошивка, редакция ОС, политики и периферия. Определите, какие изменения требуют нового образца, какие можно проверить в лаборатории, а какие должны остановить выпуск. Свяжите это правило с процессом утверждения OEM/ODM-образца и предотгрузочной инспекцией, чтобы безопасность не исчезала между инженерной проверкой и партией.
Для сервиса заранее опишите:
- какие данные должны быть удалены до ремонта и кто подтверждает очистку;
- какие детали и версии нельзя смешивать с утверждённой конфигурацией;
- как выдаётся временный доступ технику и как он отзывается;
- как фиксируются повторная установка образа, замена накопителя и возврат устройства;
- как устройство выводится из эксплуатации и удаляются связанные записи управления.
Точные сроки хранения журналов, состав резервных копий и юридические основания зависят от вашей организации и рынка. Поставщик должен получить проверяемые технические вопросы, а не универсальное обещание соответствия всем законам.
Часто задаваемые вопросы
Достаточно ли указать TPM 2.0 в RFQ?
Нет. Уточните точную платформу, состояние UEFI, работу Secure Boot, редакцию ОС, способ использования TPM и метод проверки после чистой установки и восстановления. TPM - один слой цепочки доверия, а не готовая политика доступа.
Можно ли попросить поставщика заранее зарегистрировать все устройства?
Это зависит от вашей системы управления, региона, лицензий и процесса импорта. Сначала определите владельца регистрации и формат данных, затем проверьте пробный поток на образце. Не передавайте секреты и персональные данные в открытом RFQ.
Должен ли поставщик подготовить финальный образ ОС?
Поставщик может участвовать в подготовке и проверке аппаратно-зависимой части, но владелец политик, лицензий, приложений и ключей должен быть назначен в проекте. Утверждайте версию образа, процедуру восстановления и критерии очистки отдельно.
Как проверять безопасность внешней периферии?
Добавьте периферию в матрицу совместимости: модель или класс, интерфейс, драйвер, разрешённый режим, переходы сна и пробуждения, а также действие при отказе. Проверка только встроенных портов не показывает поведение док-станции, накопителя или сетевого адаптера.
Нужна ли отдельная проверка после обновления прошивки?
Да, если обновление меняет версию, настройки или цепочку загрузки. Повторите затронутые проверки UEFI, TPM, Secure Boot, образа и восстановления и сохраните новую запись версии. Не переносите результат старого образца на новую ревизию без проверки.
Является ли такой чек-лист сертификатом безопасности?
Нет. Это рабочая структура требований и приёмки проекта. Сертификация, правовая оценка, анализ рисков и решение о вводе в эксплуатацию остаются ответственностью организации и зависят от рынка, продукта и применимых норм.
Заключение
Требования к безопасности OEM/ODM-компьютера становятся управляемыми, когда их можно связать с моделью угроз, конкретной аппаратной ревизией, версией UEFI, системным образом, политиками регистрации, периферией, тестом и записью выпуска. Такая структура помогает сравнить поставщиков и увидеть открытые вопросы до заказа, не превращая рекламное слово «защищённый» в неподтверждённое обещание.
Подготовьте список моделей, ОС, рабочих ролей, сетей, периферии, рынков и этапа проекта. GetMi рассмотрит технические вводные и поможет определить, какие пункты нужно проверить на образце, в конфигурации и перед выпуском партии.
Источники для проверки
- Trusted Platform Module overview, Microsoft Learn
- Secure Boot and OEM guidance, Microsoft Learn
- Windows Autopilot overview, Microsoft Learn
- NIST SP 800-53 Rev. 5: Security and Privacy Controls
- NIST SP 800-57 Part 1 Rev. 5: Key Management
Источники для проверки
- Trusted Platform Module overview, Microsoft Learn
- Secure Boot and OEM guidance, Microsoft Learn
- Windows Autopilot overview, Microsoft Learn
- NIST SP 800-53 Rev. 5: Security and Privacy Controls
- NIST SP 800-57 Part 1 Rev. 5: Key Management
CTA:
Быстрый запрос
Укажите продукт, рынок, количество и требования к безопасности. Мы подготовим следующие вопросы для технического обсуждения.
Зафиксируйте безопасность как проверяемую часть конфигурации.
Сообщите категории устройств, ОС, рабочие роли, сети, периферию, рынки и этап проекта. GetMi рассмотрит технические вводные и поможет определить пункты для проверки на образце и перед выпуском партии.
Обсудить требования безопасности